
Was berichtet wurde
Microsoft hat eine Threat-Matrix für Cloud-Webanwendungen vorgestellt, die sich an MITRE ATT&CK orientiert. Sie verbindet Risiken über Anwendungscode, verwaltete Laufzeitumgebungen, Identitäten, Deployment-Pipelines und die zugehörigen Cloud-Ressourcen hinweg.
Quelle: Microsoft Security Research · 9. September 2026Der Kommentar des Clubs
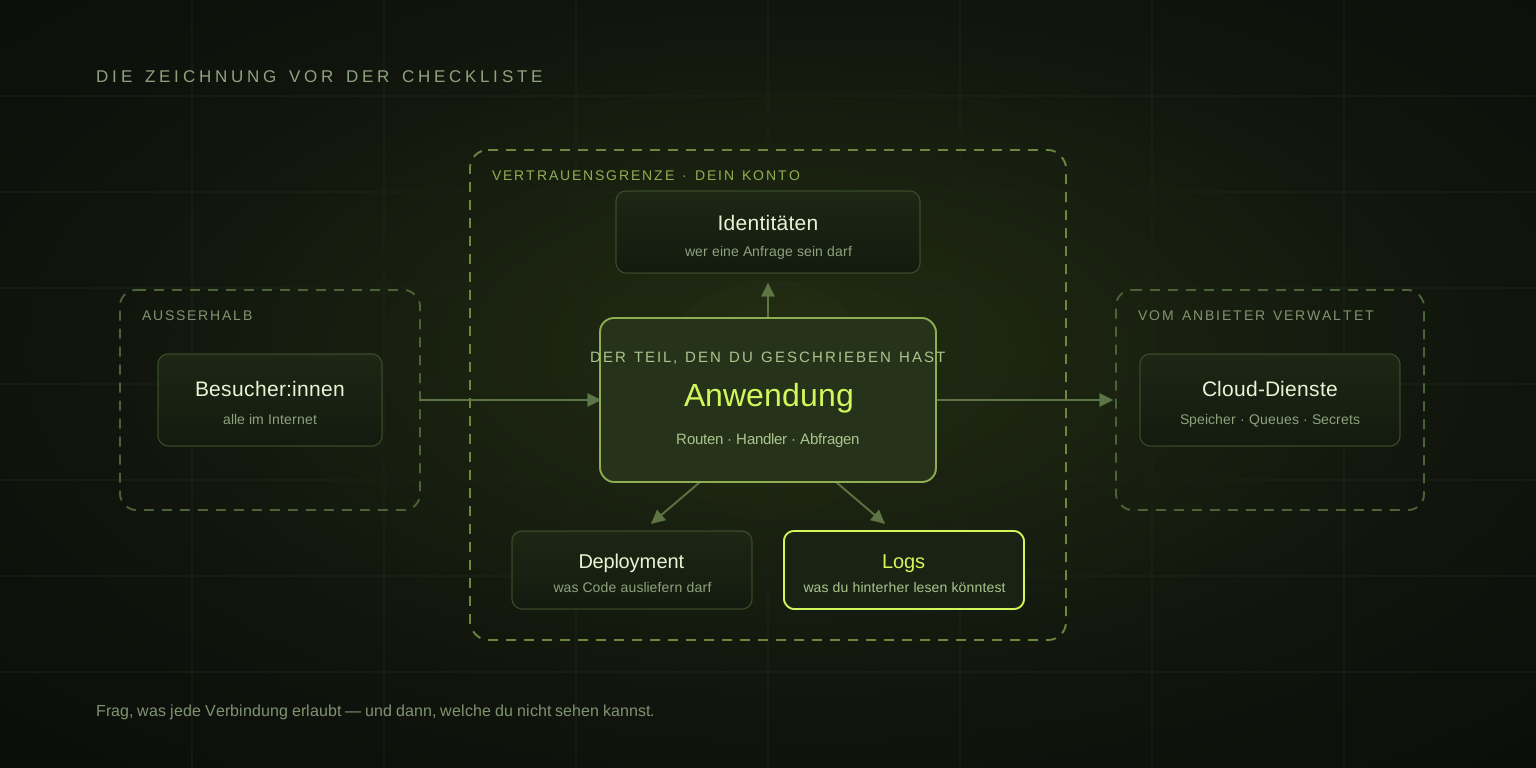
UNSERE EINORDNUNG & IDEEN FÜR WORKSHOPSUnsere Lesart: Eine kleine Architekturzeichnung ist oft das bessere erste Sicherheitsgespräch als eine lange Checkliste. Fang bei der Anwendung an, trag dann die Identitäten, den Deployment-Weg und die Dienste ein, auf die sie sich stützt. Frag bei jeder Verbindung, was sie erlaubt.
Für ein gemeinsames Lab nehmt eine bewusst einfache Demo und markiert zusammen ihre Vertrauensgrenzen. Eine Person erklärt die Anwendung, eine zweite geht den Deployment-Weg durch, eine dritte fragt, welche Logs bei einer unerwarteten Aktion weiterhelfen würden. Behandelt die veröffentlichte Matrix als Gesprächshilfe, nicht als Behauptung, dass jedes aufgeführte Risiko in eurem Projekt auch existiert.